تغییرات جدید GitHub Copilot؛ کنترل دسترسی عاملهای هوش مصنوعی در توسعه نرمافزار

تغییرات جدید GitHub Copilot در انتشارهای رسمی ۹ و ۱۰ اکتبر، برای تیمهایی مهم است که میخواهند عاملهای هوش مصنوعی را وارد جریان توسعه کنند، اما کنترل فایلها، شبکه و ابزارهای متصل را از دست ندهند. پیام اصلی این بهروزرسانیها ساده است: سرعت ساخت با AI زمانی مفید است که مرز دسترسی و مسئولیتپذیری هم روشن باشد.
تغییرات جدید GitHub Copilot دقیقاً چیست؟
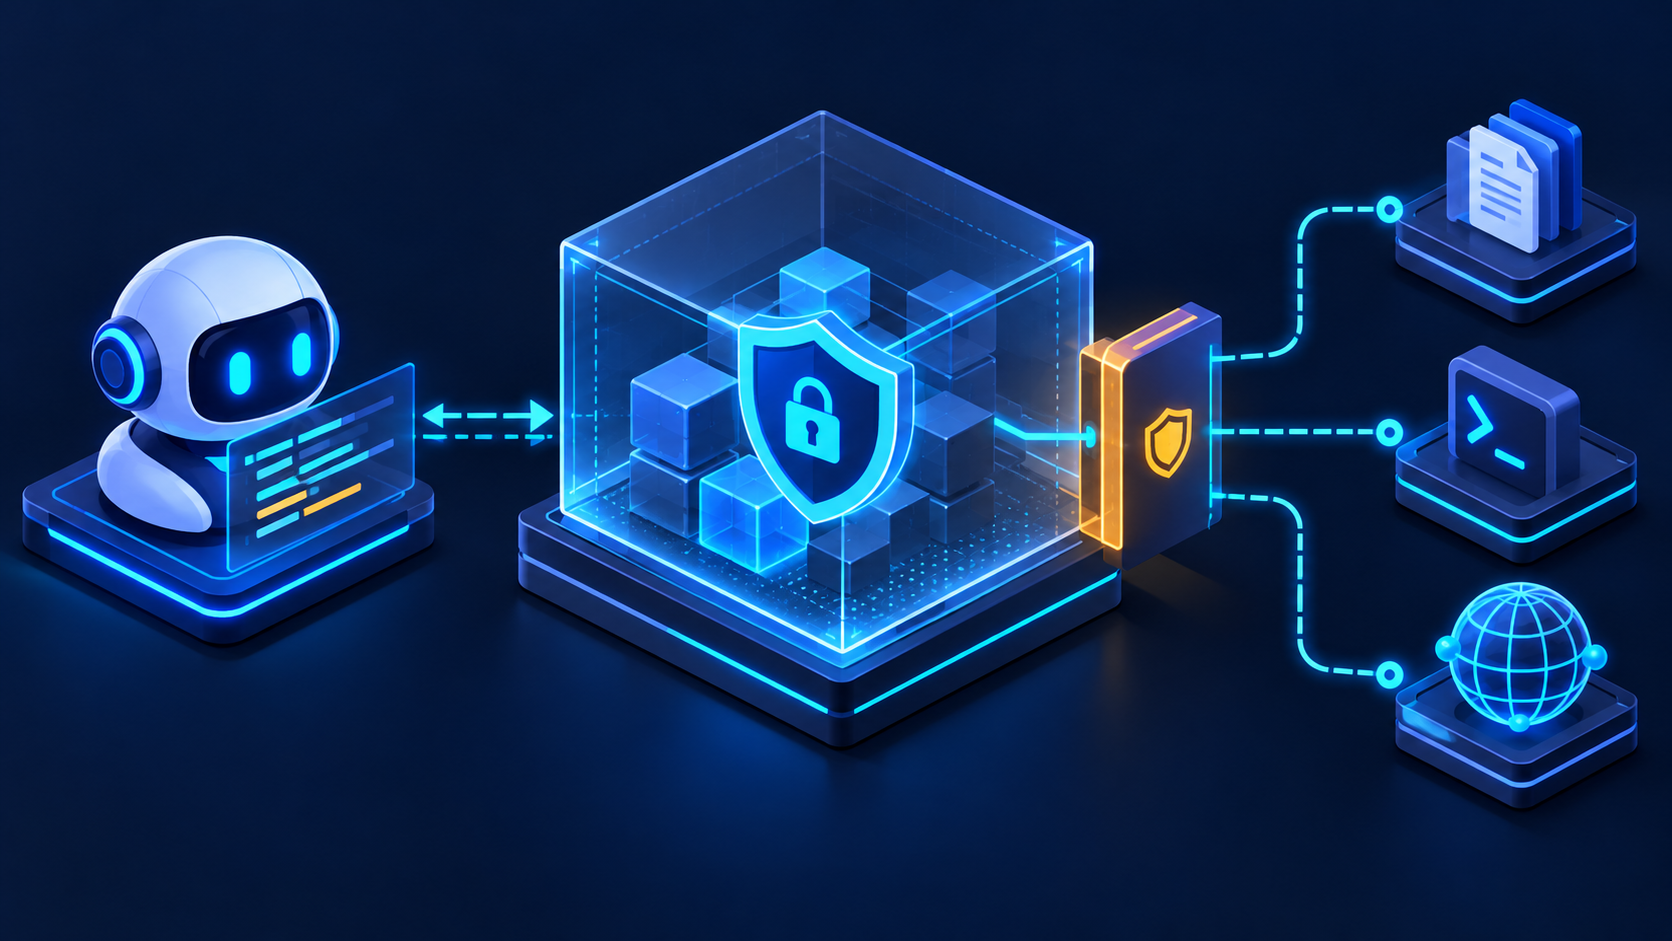
GitHub در خلاصه انتشار هفته ۵ اکتبر اعلام کرده است که local sandboxing برای Copilot CLI، اپ Copilot و نشستهای VS Code مبتنی بر Agent Host بهصورت عمومی در دسترس قرار گرفته است. هدف این قابلیت، محدود کردن دسترسی عامل به فایلها، شبکه و اطلاعات حساس است؛ یعنی تیم میتواند پیش از اجرای یک کار، محدودهای مشخص برای آن تعیین کند.
در بهروزرسانی JetBrains نیز سه تغییر عملی دیده میشود: تعیین مدل پیشفرض در سطح سازمان، اقدام سریع برای اصلاح خطاهای تشخیصی، و تنظیمی برای جلوگیری از شروع خودکار سرورهای MCP. این موارد بهخصوص برای سازمانهایی ارزشمند است که ابزارها و دسترسیهای متعددی را در محیط توسعه مدیریت میکنند.
چرا کنترل دسترسی عاملهای هوش مصنوعی مهمتر شده است؟
عامل کدنویسی صرفاً متن تولید نمیکند: ممکن است فایلها را بخواند، فرمان اجرا کند، به ابزارهای متصل درخواست بفرستد یا تغییرات پیشنهادی آماده کند. بنابراین کیفیت خروجی فقط به مدل وابسته نیست؛ به این هم بستگی دارد که عامل چه زمینهای میبیند، چه ابزاری را اجرا میکند و چه کسی نتیجه را بازبینی میکند. sandbox جای بازبینی انسانی را نمیگیرد، اما محدوده خطا را کوچکتر میکند.
برای تیم توسعه وب چه تغییری در عمل ایجاد میشود؟
- آزمایش امنتر: میتوان کارهای کمریسک مانند بررسی کد، تهیه تغییر پیشنهادی یا تحلیل خطا را در محدوده مشخص آغاز کرد.
- شفافیت ابزارها: اگر MCP یا ابزارهای بیرونی دارید، شروع خودکار همه آنها تصمیم خوبی نیست؛ فهرست ابزارهای ضروری را مشخص کنید.
- قانون برای تغییرات: خروجی عامل باید مانند تغییر یک همتیمی بررسی شود: diff، تست، وابستگیها و پیامدهای امنیتی.
- انتخاب مدل با سیاست تیم: مدل پیشفرض میتواند با نیاز پروژه همراستا شود، اما امکان انتخاب آگاهانه برای توسعهدهنده هم باید باقی بماند.
یک چکلیست کوتاه پیش از فعالسازی عاملها
- برای هر پروژه تعیین کنید عامل به کدام پوشهها و محیطها نیاز دارد.
- دسترسی شبکه و متغیرهای محرمانه را فقط در صورت ضرورت فعال کنید.
- برای ابزارهای MCP مالک، کاربرد و سطح دسترسی مشخص داشته باشید.
- اجرای تست و بازبینی Pull Request را بخشی از تعریف «تمامشده» بدانید.
- از یک جریان کوچک شروع کنید و پس از مشاهده نتیجه، دامنه اختیار را مرحلهای افزایش دهید.
آیا این قابلیتها توسعهدهنده را جایگزین میکنند؟
خیر. آنها اصطکاک برخی کارهای تکراری را کم میکنند، اما تصمیم معماری، فهم نیاز کسبوکار، ارزیابی ریسک و پذیرش کیفیت همچنان مسئولیت تیم انسانی است. همین فاصله میان «کد تولیدشده» و «محصول قابل اتکا» جایی است که طراحی درست نرمافزار اهمیت پیدا میکند.
اگر قرار است یک ایده با AI به محصول وب واقعی تبدیل شود، سرویسهای توسعه وب و نرمافزار آکسیورا میتواند برای تعریف مسئله، طراحی مسیر کاربر و ساخت نسخه قابل رشد نقطه شروع مناسبی باشد.